Note: this content is only available in Spanish.
Un cambio en el PLC que nadie aprobó: cómo octoplant ordena quién puede tocar qué en tu planta
El integrador vino a ajustar una receta y, ya puesto, retocó un temporizador de la línea 3. Nadie se lo había pedido. Nadie se enteró hasta que la línea empezó a dar paradas cortas. octoplant permite definir qué puede hacer cada persona con el software de tus sistemas de automatización, exigir una aprobación antes de dar por buena una versión nueva y detectar cualquier cambio hecho fuera de ese proceso. Es la gestión de cambios OT que en muchas plantas todavía depende de la buena voluntad. En una planta industrial, la tranquilidad se llama octoplant.
La contraseña que conoce media planta
En muchas fábricas, el acceso al software de control funciona por confianza. Hay un usuario genérico para programar, una contraseña apuntada en la puerta del armario y un integrador que lleva años entrando y saliendo. Mientras todo va bien, nadie lo cuestiona.
Hasta el primer cambio que no debía hacerse.
Un ajuste bienintencionado en un parámetro, una prueba que se quedó cargada, una corrección que arregla una máquina y descoloca la de al lado… Sin un paso de aprobación, cualquier cambio tiene el mismo valor que la versión validada, y cuando algo falla nadie puede asegurar que lo que corre en el PLC sea lo que se dio por bueno.
El coste va más allá de la parada. Cuando no consta quién autorizó un cambio, la conversación con el integrador arranca desde la sospecha, y la versión que funcionaba hay que reconstruirla a mano.
Octubre, mes de la ciberseguridad
Octubre es el Mes Europeo de la Ciberseguridad, y es buen momento para revisar algo tan básico como quién tiene acceso a tus equipos.
La norma IEC 62443, la referencia de ciberseguridad en automatización industrial, sitúa la identificación de usuarios y el control de lo que cada uno puede hacer en sus dos primeros requisitos fundamentales.
Y la directiva NIS2 incluye expresamente las políticas de control de acceso entre las medidas de gestión de riesgos que deben aplicar las entidades a las que afecta.
Llevado al día a día de la planta, un auditor o un cliente exigente acaba preguntando lo mismo:
- Si hay usuarios compartidos.
- Quién aprueba los cambios en los equipos críticos.
- Y cómo sabéis que nadie ha modificado nada fuera del procedimiento.
En esta serie ya hemos visto cómo detectar las vulnerabilidades conocidas de tus dispositivos OT. Un acceso sin control es otra puerta abierta, y a menudo la más fácil de cerrar.
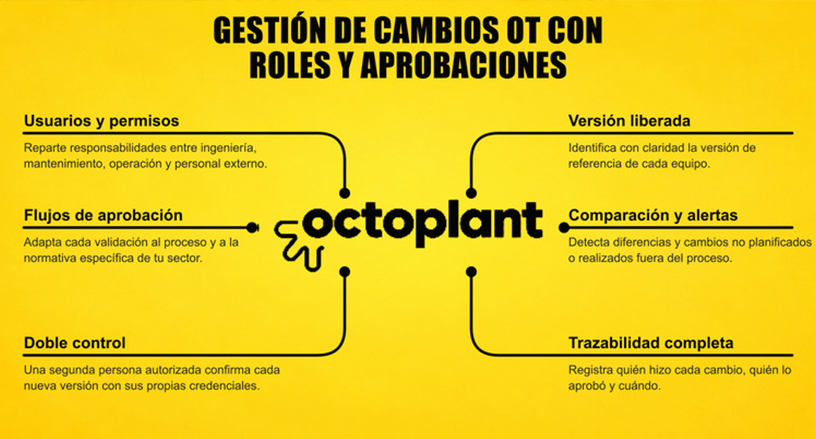
octoplant: gestión de cambios OT con roles y aprobaciones
Recordemos que octoplant es una plataforma empresarial de gestión de versiones, copias de seguridad y visibilidad de sistemas de automatización industrial.
En lo que afecta a quién puede cambiar qué, y con qué garantías:
- Gestiona usuarios y permisos para repartir responsabilidades entre ingeniería, mantenimiento, operación y personal externo.
- Permite configurar flujos de aprobación a medida de tu proceso o de la normativa de tu sector.
- Si tu sector lo exige (GxP, por ejemplo), aplica el principio de doble control: para registrar una versión nueva, otra persona autorizada tiene que confirmarla con sus propias credenciales.
- Identifica la versión liberada de cada equipo, de modo que siempre está claro cuál es la referencia.
- Compara de forma programada lo que corre en cada dispositivo con esa versión y lanza alertas ante cambios no planificados o fuera de proceso.
- Deja registrado quién hizo cada cambio, quién lo aprobó y cuándo.
La carga del programa en la máquina se sigue haciendo con la herramienta del fabricante, sea TIA Portal, RSLogix o la que use tu equipo: octoplant no realiza esa descarga.
Tampoco sustituye a las contraseñas del propio PLC ni a la segmentación de la red, que siguen haciendo falta. Su terreno es el proceso: ordena quién propone, quién aprueba y cuál es la versión de referencia, y detecta cualquier diferencia entre esa versión y lo que hay en el dispositivo.
Es el paso natural después del control de versiones. Saber quién tocó un programa aporta mucho más cuando además está definido quién podía hacerlo.
Tres preguntas antes del próximo cambio
- “¿Por qué un operario de turno tiene los mismos permisos que el jefe de ingeniería?”
Casi siempre por comodidad. Crear usuarios y perfiles lleva un rato, y un acceso único parecía suficiente. octoplant asigna permisos por función: quien opera consulta, quien mantiene recupera copias y registra versiones, y quien aprueba da el visto bueno.
Cada acción queda ligada a una persona concreta, con su propio usuario. Y un técnico recién llegado puede consultar todo lo que necesita para ser autónomo sin riesgo de tocar lo que todavía no domina.
Lo que ganas: permisos que reflejan cómo se reparte de verdad la responsabilidad en tu planta, y un registro en el que cada nombre significa algo.
- “¿Qué cambió el integrador el sábado?”
Los integradores externos forman parte del día a día de cualquier planta, y la mayoría trabaja muy bien. El riesgo está en el cambio que se hace al margen del procedimiento, sin versión registrada ni aprobación.
octoplant compara, con la frecuencia que definas, lo que hay en cada dispositivo con la versión aprobada. Si encuentra diferencias, avisa por correo a las personas que hayas indicado y muestra la comparación en detalle, en gráfico o en tabla.
Lo que ganas: hablar con el integrador con la comparación en pantalla, sabiendo qué ha cambiado y en qué equipo.
- “¿Aplicamos el mismo criterio en todas las plantas?”
Cuando un grupo tiene varias fábricas, cada una acaba con sus propias costumbres. En una aprueba el jefe de mantenimiento y en otra el cambio pasa directamente.
Con un servidor central y servidores sincronizados en cada sede, el grupo puede fijar un criterio común de aprobación y comprobar que se cumple en todas, igual que contamos al hablar de la gestión multi-site con octoplant.
Lo que ganas: una única forma de gobernar los cambios en todo el grupo, fácil de explicar a un auditor y a cada nuevo responsable de planta.
Aprobar tiene sentido cuando lo demás está en su sitio
Un flujo de aprobación solo es útil si lo que se aprueba está bien guardado y localizado. Por eso esta capa se apoya en las demás:
- Aprobar una versión da tranquilidad cuando existe una copia de seguridad a la que volver si el cambio sale mal.
- Los permisos se definen sobre el inventario vivo de la planta. Un equipo que no está inventariado tampoco tiene a nadie que apruebe sus cambios.
- Cada aprobación alimenta el registro que después se enseña en una auditoría: quién propuso, quién aprobó y cuándo.
- Las alertas por cambios fuera de proceso sirven también como defensa. Una modificación que nadie esperaba puede ser un despiste o la primera señal de un incidente, y en los dos casos interesa verla pronto.
Antes de poner reglas, mira quién tiene hoy la llave
El punto de partida no necesita instalar nada. Basta con hacer la lista de quién puede cambiar hoy el software de tus equipos críticos.
Casi siempre sale más larga de lo esperado…
En Grupo Elektra somos Gold Partner de octoplant, y el área de Digital Industry te acompaña en esa evaluación inicial sobre tu propia planta, sin que suponga arrancar un proyecto.
Revisamos juntos qué usuarios y contraseñas dan acceso a los equipos críticos, quién debería aprobar cada tipo de cambio y qué modificaciones se están haciendo hoy sin dejar rastro.
Con ese mapa delante, decides tú qué reglas poner y por dónde empezar. Y la próxima vez que alguien retoque un temporizador un jueves por la tarde, lo sabrás antes de que la línea lo note.
Si quieres saber quién tiene hoy acceso a tus PLC, lo revisamos contigo. Hablemos.
Puedes conocer la plataforma en la web oficial de octoplant.
Related entries: